ログイン


Raphael Satter Gabriel Stargardter
[パリ 13日 ロイター] - フランス捜査当局は、国内の数百のスーパーマーケットで冷蔵・冷凍設備が不正操作されたサイバー攻撃について、犯人の特定を急いでいる。
ネットワーク接続機器の脆弱性が改めて浮き彫りとなったが、現時点で犯行声明は確認されていない。
捜査関係筋によると、政治的動機を持つ「ハクティビスト」による犯行声明や、金銭目的のサイバー犯罪集団による身代金要求が出ていないことから、当局は動機の解明に苦慮している。通常、この種の攻撃では早い段階で金銭要求や犯行声明が出される場合が多いという。
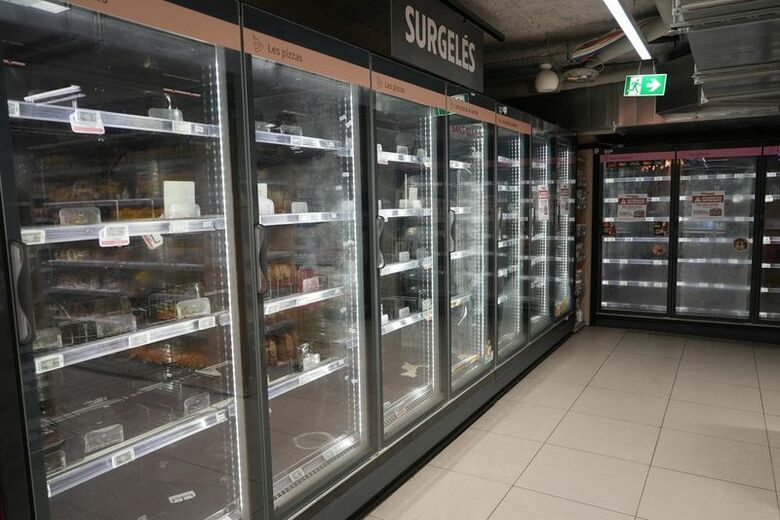
今回の攻撃では、カルフール、モノプリ、アンテルマルシェ、コーペラティブUなどのスーパーで、冷蔵・冷凍設備の温度設定が手動で上書きされた。ロイターの取材に応じたサイバーセキュリティー専門家3人は、攻撃はそれほど高度な技術なしで実行されたもようだとの見方を示した。
パリ市内の一部店舗では13日、腐敗した肉類や冷凍食品を大量に廃棄する作業が進められた。今回の攻撃の影響を受けた店舗は少なくとも350店に上る。
フランスのサイバーセキュリティー当局によると、侵害を受けた設備にはデンマークのダンフォス製ソフトウエアのほか、コープランドおよびディクセルのソフトウエアが使用されていた。
ダンフォスは12日、影響を受けた設備の多くについて「製品寿命を迎え、ソフトウエアやセキュリティー更新の提供対象外となっていた」、または「旧式の制御ソフト(ファームウエア)を使用していた」と説明した。同社は顧客に対し、サポート対象システムを最新ファームウエアへ更新し、旧世代システムを新型へ移行するよう助言していたとしている。ダンフォスは13日、追加でコメントを出すことを拒否した。
ディクセルを傘下に持つコープランドは脆弱性の存在を認めるとともに「影響を受けた顧客と協力してリスク軽減に取り組んでいる」と説明。また、サイバーセキュリティー対策を強化する方針を示した。
ダンフォス製機器の旧ファームウエアに存在する重大な脆弱性については数カ月前から指摘され、これらの問題については既に修正プログラムが提供されている。
専門家の分析では、ダンフォスの更新プログラムが適用されていなかったことや、機器の管理画面がインターネット上に公開されていたことが侵入原因だとみられている。
英サイバーセキュリティー企業ペン・テスト・パートナーズのパートナー、ケン・マンロー氏は「基本的なサイバー衛生管理の問題だ。対策を怠れば、大量の解凍された食品という厄介な事態を招く」と述べた。
さらに同氏は、脆弱性が広く知られていたことから「単なるいたずら目的の若者による犯行だった可能性もある。国家支援型の攻撃であれば、なぜフランス国内の一部の冷蔵設備だけを狙うのか説明がつかない。身代金要求や政治的要求がない点も、事業者が被る損失への理解が乏しい犯行であることを示唆している」と語った。
問題は依然として解消されていない。インターネット機器検索サービス「ショーダン」によると、13日時点でも少なくとも4500台のダンフォス製インターフェースがインターネット経由で閲覧可能な状態にある。
ロイターは、そのうちどの程度が脆弱なソフトウエアを使用しているか確認できなかったが、フランスのインターネット監視企業オニフは、最新版ソフトウエアを使用している機器は少数にとどまると解説。その上で「旧式で脆弱性を抱えたバージョンが、インターネットからアクセス可能な機器の間で依然として広く使われている」と言及した。