ログイン


Michael S. Derby
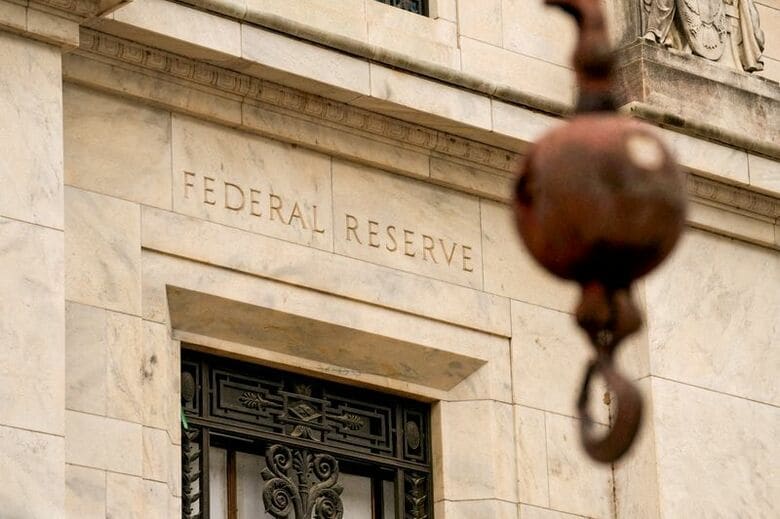
[28日 ロイター] - 米連邦準備理事会(FRB)の内部監察機関は28日、元職員が退職前に機密情報を持ち出そうとした事例が複数回確認されたと明らかにした。ただ、こうした違反の疑いは最終的に正式な不正行為の認定には至らなかった。
FRBの監察総監は報告書で、元職員が国際金融局に所属し、2024年7月に退職したと明らかにした。
この事案は重大な問題である可能性があったものの、内部調査担当者は「不正行為の可能性について検討した結果、不正調査として本件を追及する十分な根拠はないと判断した」という。
その理由として、「入手可能な記録からは、職員が退職前にどのような情報を持ち出したのか明確に把握できなかった」ことや、情報の取り扱いに関するアラートの「多くが実際には誤検知だった」ことを挙げた。
報告書は、機密の政策決定情報にアクセスできる職員の退職手続きをFRBがどのように管理しているかについて、「本件の具体的な経緯は、組織全体にわたる問題を浮き彫りにしている」と指摘。この事案で明らかになった手続き上の不備について、理事会は「適切な是正措置を講じられるよう、直ちに対応する必要がある」とした。
監察総監によると、FRBはデータ管理に関する規則の周知を強化する措置を講じたほか、規則違反への対応の改善に取り組んでいると説明した。
報告書は当該職員が退職に至るまでの一連の経緯を詳述した。それによると、職員が「渡航制限国への私的な旅行」に出発する3日前に情報取り扱いに関するアラートが発せられ、その後、職員は別の私的な海外旅行に1カ月間出かけた。渡航制限国への旅行は24年6月に行われた。
監察総監が問題を認識したのは25年7月だったという。報告書によると、職員は21年、連邦公開市場委員会(FOMC)の機密ファイルを暗号化されていないUSBメモリーにコピーしたことで初めて警告の対象となった。職員は誤って行ったと説明した。
23年にはFOMCの機密ファイルを個人用のメールアドレスに送信しようとし、本人は「意図せず」行ったと主張した。同年には、機密指定されたファイルを暗号化されていないUSBメモリーにコピーしたことで、再び警告の対象となった。
退職前にも、この職員は「印刷、メモ帳アプリへのデータ複製、機微な可能性がある情報の個人メールアドレスへの送信、理事会支給の暗号化されていないUSB機器への機微な可能性があるファイルの転送」により、一連のアラートを発生させたという。
監察機関は一連の事案について「複数部門にわたる集団的な行動の欠如が問題であり、実際に行われた限定的な追跡対応も、この状況で蓄積されたリスクに見合うものではなかった」と指摘した。