ログイン


Brenda Goh
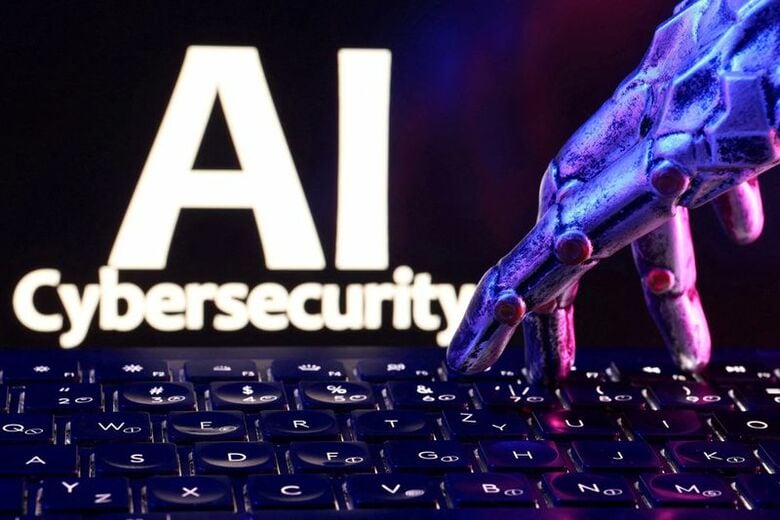
[ソウル 9日 ロイター] - 中国で開発された人工知能(AI)エージェントツール「ARTEX」の開発者が8日、ソースコードを非公開化したと明らかにした。同AIツールを巡っては、韓国の銀行を狙った最近の一連のサイバー攻撃で悪用されたと複数のセキュリティー企業が特定していた。
コード共有プラットフォームのGitHub(ギットハブ)で「Autumn─27」のアカウント名を持つ開発者が、「ツールの悪用を受け、ARTEXプロジェクトの更新を終了し、ソースコードを非公開にする。今後は新たなバージョンを一般公開せず、保守サポートも提供しない」と同サイトに投稿した。
ARTEXの本来の目的は、企業や組織によるリスク検証を支援し、セキュリティー能力を高めることだったと説明した。
韓国の銀行への攻撃にははっきり言及しなかったものの、ソフトウエアの違法な使用には一切反対し、法令違反行為について責任を負わないとした。ARTEXのギットハブページはすでに削除されている。
米サイバーセキュリティー企業クラウドストライクは7日、顧客の個人情報窃取を狙った韓国の銀行へのサイバー攻撃について、中国を拠点とする26歳の人物が実行した可能性が高く、ARTEXとアンソロピックの「クロード・コード」を使用したとみられると明らかにした。
ARTEXはギットハブ上で今年公開されたオープンソースのAIエージェントで、侵入テストを自動化するために設計された。独立した大規模言語モデル(LLM)ではなく、チャットGPTやクロード、ディープシークなど外部のLLMに接続し、組織によるネットワークの脆弱性検証を支援する。
韓国では9月下旬以降、少なくとも9行がサイバー攻撃の標的になったとされる。これを受け、警察は今週捜査を開始し、李在明大統領は強力な対応策を求めた。
中国外務省の毛寧報道官は8日の定例記者会見で、この事案について承知していないと述べ、中国は一貫してハッキング行為に反対し、取り締まっていると説明した。